El password manager no arregla una cultura de atajos
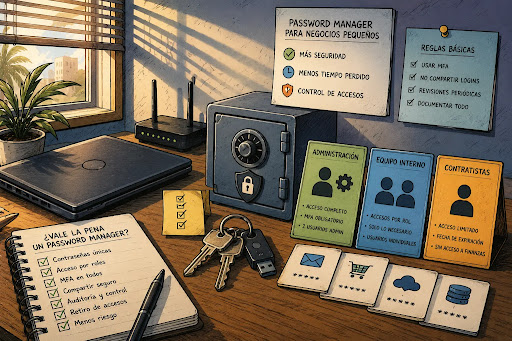
Un password manager puede ayudar muchísimo a un negocio pequeño, pero no por magia. Ayuda cuando reemplaza contraseñas repetidas, notas pegadas en escritorios, mensajes por WhatsApp, cuentas compartidas y “yo tengo el código en mi celular”.
El problema es que muchas empresas lo compran tarde o lo instalan sin plan. Entonces la herramienta se convierte en otra bóveda compartida, otra licencia sin dueño o una excusa para no activar MFA. La pregunta correcta no es “¿cuál password manager es mejor?”. Es “¿qué accesos estamos tratando de controlar y quién responde si algo falla?”.
Ruta rápida para decidir si un password manager ayuda
- El password manager no arregla una cultura de atajos
- Respuesta rápida para consultores IT
- Cuándo un password manager sí vale la pena
- Cómo implementar sin romper accesos críticos
- Qué puede salir mal si se instala sin plan
- El próximo paso no es comprar, es ordenar accesos
- Preguntas frecuentes
- Referencias
Categoría principal: Privacy, Security, and Scam Prevention
Respuesta rápida para consultores IT
- Mejor para: consultores IT, solo MSPs y proveedores que atienden negocios pequeños con muchas apps, contratistas, cuentas compartidas, Shopify, Odoo, hosting, dominios, email o herramientas cloud.
- Qué cubre: cómo decidir si hace falta un password manager, cómo preparar un piloto y cómo evitar que se vuelva otro punto ciego.
- Qué no cubre: asesoría legal, cumplimiento regulatorio específico, recuperación forzada de cuentas personales ni investigación de empleados.
- Precaución principal: un password manager no reemplaza MFA, roles por usuario, offboarding, revisión de permisos ni política de cuentas.
- Cuándo buscar ayuda profesional: si hay sospecha de acceso no autorizado, pérdida de datos, fraude, disputa formal, datos regulados o cuentas críticas fuera del control del negocio.
Cuándo un password manager sí vale la pena
Un password manager vale la pena cuando el negocio tiene más credenciales de las que puede manejar con memoria, hojas sueltas o mensajes. Eso pasa rápido. Un negocio de 8 empleados puede tener email, banco, dominio, hosting, Shopify, Odoo, Canva, Meta Business, Google Ads, proveedores, UPS, apps de delivery, automatizaciones, herramientas de AI y cuentas de soporte.
La herramienta es útil porque permite guardar contraseñas únicas, compartir accesos de forma más controlada, retirar acceso cuando alguien se va y reducir el hábito de copiar passwords por chat. También puede ayudar a detectar contraseñas débiles, repetidas o expuestas, según el producto y el plan.
Pero hay una diferencia enorme entre “usar un password manager” y “tener gestión de accesos”. Si todos entran con una sola bóveda compartida, sin MFA, sin dueño, sin grupos y sin revisión, el negocio solo movió el desorden a un sitio más bonito.
Señales de que ya hace falta
- Contraseñas enviadas por WhatsApp, SMS o email.
- Una cuenta admin usada por varias personas.
- Apps pagadas con tarjeta personal del dueño o de un empleado.
- Contratistas que todavía tienen acceso después de terminar el proyecto.
- El MFA llega al teléfono de una sola persona.
- Nadie sabe qué cuentas dependen de un email viejo.
- Hay passwords repetidos entre tienda, hosting, email o herramientas de marketing.
- El cliente tarda más en encontrar un login que en resolver el trabajo.
Mini escenario: la agencia pequeña que perdió una tarde
Una oficina de servicios con 6 empleados y 3 contratistas usa una hoja privada para guardar accesos. Un viernes, el dueño cambia la contraseña principal de una app de email marketing porque un contratista ya no trabaja con ellos. El lunes, la automatización de bienvenida deja de correr porque usaba esa misma credencial. Ventas cree que el website falló. El consultor descubre que el problema no era la app, era la forma de compartir acceso.
Con un password manager bien configurado, ese cambio no tendría que romper todo. El contratista tendría su propio acceso o una credencial compartida con permisos limitados. El dueño podría removerlo del grupo correcto. Y el consultor tendría una lista de qué servicios usan esa credencial antes de rotarla.
Cómo implementar sin romper accesos críticos
No empieces importando 300 contraseñas a ciegas. Empieza con las cuentas que más daño harían si se pierden: email admin, dominio, DNS, hosting, tienda online, ERP, facturación, banco, backup y herramientas de soporte. El primer mes debe ser piloto, no mudanza total.
La fase inicial debe contestar cinco preguntas: quién será admin, qué cuentas entran primero, cómo se activa MFA, qué se comparte por grupos y qué queda fuera por ahora. Si el cliente no puede contestar eso, todavía no está listo para una migración grande.
Plan piloto de 30 días
| Semana | Meta | Qué hacer | Señal de avance |
|---|---|---|---|
| 1 | Inventario | Listar apps críticas, dueños, MFA, recovery email y pagos | Se identifican las 10 a 20 cuentas más importantes |
| 2 | Configuración | Crear usuarios, grupos, MFA y política mínima | Nadie usa la bóveda como cuenta compartida |
| 3 | Migración controlada | Mover accesos críticos por categoría | Se rotan contraseñas repetidas sin romper flujos |
| 4 | Revisión | Auditar uso, accesos, grupos y pendientes | Se decide ampliar, ajustar o pausar |
Reglas mínimas de implementación
- Crear admins nominales. Evita que una sola persona sea el único punto de recuperación.
- Activar MFA en la bóveda. Si el password manager guarda accesos críticos, la entrada a la bóveda debe estar protegida.
- Separar grupos por rol. Ventas, contabilidad, operaciones y contratistas no necesitan ver lo mismo.
- No guardar recovery codes sin política. Los códigos de recuperación deben tener dueño, ubicación segura y regla de acceso.
- Rotar contraseñas al migrar. Si la contraseña estuvo en una hoja o chat, cámbiala antes de considerarla segura.
- Documentar excepciones. Si una cuenta todavía se comparte, debe tener fecha de salida o revisión.
- Probar offboarding. Remover un usuario de prueba ayuda a validar que el proceso funciona.
Guía rápida de decisión
- Si el cliente tiene menos de 5 cuentas críticas, primero ordena MFA y recovery.
- Si el cliente tiene muchas apps y contratistas, un password manager business probablemente vale la pena.
- Si el cliente solo quiere una bóveda para todos, detén el proyecto y explica el riesgo.
- Si hay cuentas compartidas inevitables, usa grupos, permisos y fecha de revisión.
- Si hay sospecha de acceso indebido, no migres a ciegas. Documenta y escala.
Qué puede salir mal si se instala sin plan
El error más común es comprar licencias y mandar una invitación al equipo sin cambiar hábitos. Los usuarios siguen copiando passwords por chat. El dueño sigue guardando todo en su bóveda personal. Los contratistas se quedan con accesos viejos. Y cuando alguien se va, nadie sabe si removerlo del password manager cerró el acceso real a la plataforma.
Otro error es tratar el autofill como si fuera infalible. El autofill ayuda, pero el usuario todavía debe mirar el dominio, confirmar que está en el sitio correcto y evitar meter credenciales en páginas falsas. Un password manager reduce fricción, pero no elimina phishing, malware, sesiones abiertas ni permisos excesivos.
También hay riesgo operativo. Si la bóveda se bloquea y no hay recuperación documentada, el negocio puede quedar sin acceso a cuentas críticas. Por eso la herramienta debe tener admins de respaldo, recovery plan, MFA bien configurado y una lista de cuentas más importantes.
Qué no debes asumir
- “Ya usamos password manager, estamos seguros”: sin MFA, roles y offboarding, queda mucho riesgo.
- “El dueño debe tener todo”: el dueño debe tener control, no necesariamente acceso diario a cada credencial.
- “Todos necesitan ver todos los passwords”: acceso por grupo reduce exposición y errores.
- “El browser password manager basta para el negocio”: puede servir para una persona, pero no siempre da control de equipo, reporting, grupos o retiro centralizado.
- “Rotar una contraseña arregla todo”: también hay tokens, API keys, sesiones activas, recovery emails y apps conectadas.
Alternativas según madurez del cliente
| Opción | Mejor para | Pros | Cons |
|---|---|---|---|
| MFA + inventario primero | Cliente desordenado o con pocas cuentas | Bajo costo inicial y menos cambio | No resuelve sharing avanzado |
| Password manager personal por usuario | Equipo pequeño sin muchas cuentas compartidas | Fácil de adoptar | Poco control central |
| Password manager business | Equipos con apps, contratistas y credenciales compartidas | Grupos, permisos, retiro y reporting | Requiere configuración y entrenamiento |
| SSO y roles por plataforma | Apps modernas con usuarios individuales | Menos passwords compartidos | Puede requerir licencias o planes más altos |
| Passkeys donde estén disponibles | Cuentas compatibles y usuarios preparados | Menos dependencia de passwords | No todas las apps del negocio las soportan |
El próximo paso no es comprar, es ordenar accesos
Antes de recomendar una marca, haz un inventario. El consultor debe saber qué cuentas existen, quién las usa, cuál es crítica, dónde llega MFA, quién paga, qué email recupera acceso y qué pasa si una persona se va.
En Puerto Rico, esto se complica con negocios que trabajan entre oficina, casa, celular, hotspots, contratistas por proyecto y dueños resolviendo desde el teléfono. Esa realidad no elimina la necesidad de control. La hace más importante. Mientras más se mueven las personas, más claro debe estar quién tiene acceso a qué.
Checklist para venderlo como servicio
- Auditar cuentas críticas y credenciales compartidas.
- Identificar contraseñas repetidas o guardadas en chats.
- Confirmar MFA en email, dominios, hosting, tienda online y ERP.
- Proponer piloto de 30 días con 5 a 10 usuarios o cuentas críticas.
- Crear grupos por rol y separar contratistas.
- Rotar credenciales migradas desde hojas o chats.
- Documentar admins, recovery plan y cuentas de emergencia.
- Revisar accesos cada 30 o 90 días.
El password manager ayuda cuando cambia el hábito
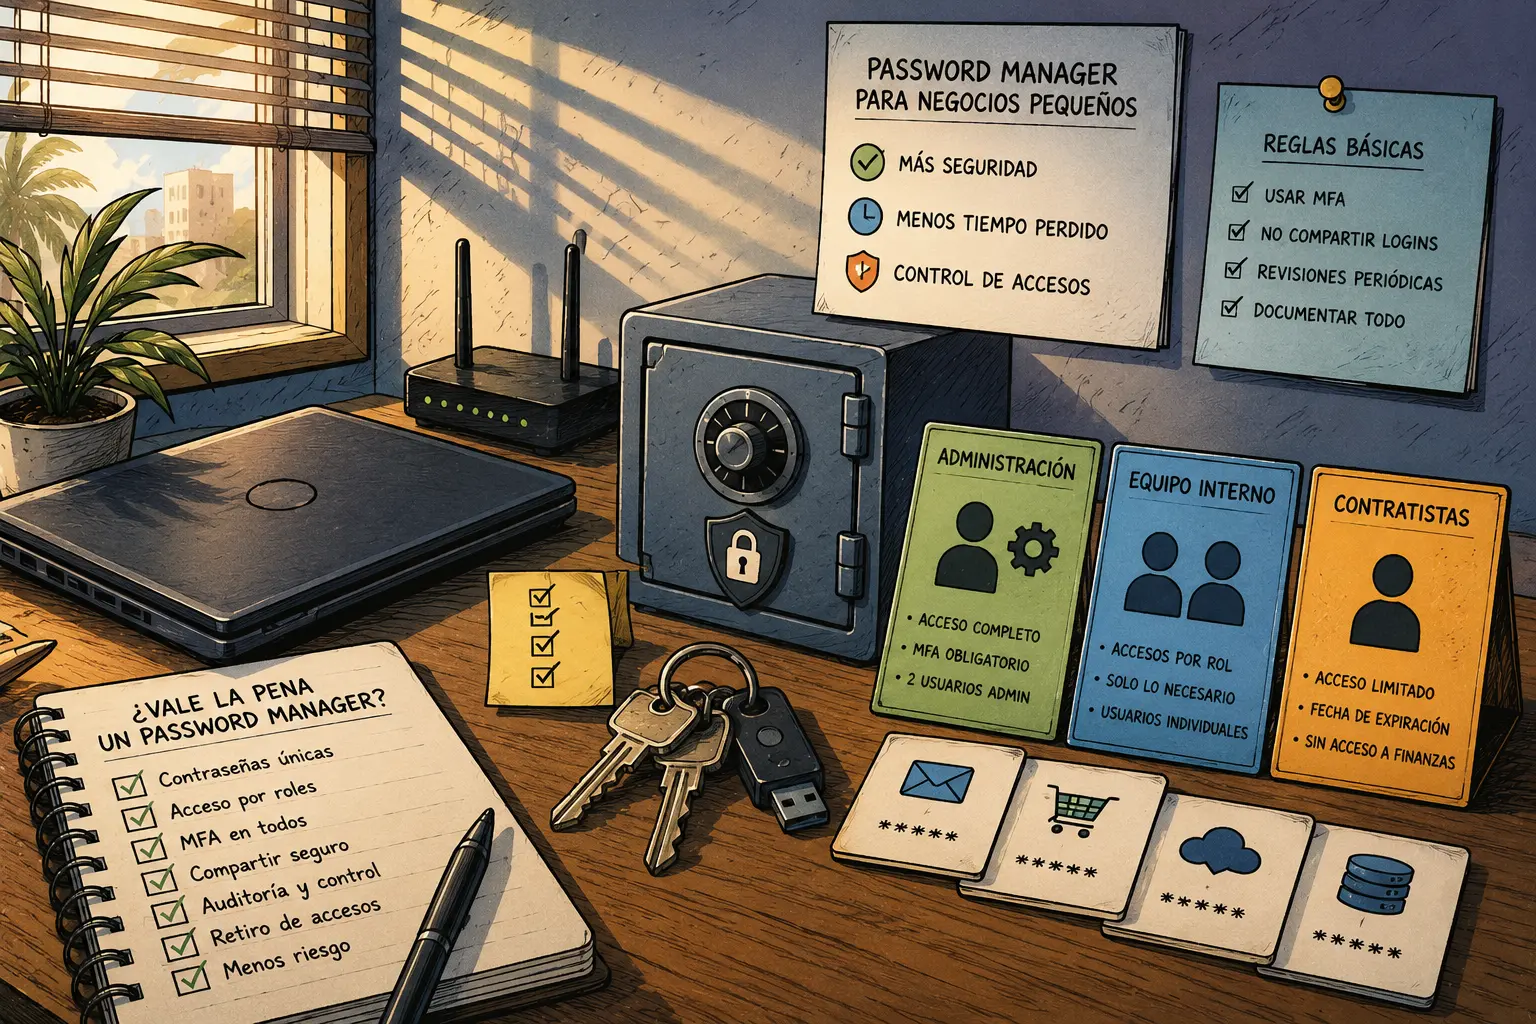
Un password manager no es una varita mágica. Es una herramienta para reemplazar hábitos inseguros con un proceso más claro: contraseñas únicas, acceso por usuario, MFA, grupos, recuperación y offboarding.
Para consultores IT, el valor está en vender la implementación, no solo la licencia. El cliente no necesita otra app más. Necesita dejar de depender de memoria, chats y cuentas compartidas para manejar accesos que sostienen el negocio.
Preguntas frecuentes
Q1. ¿Un password manager reemplaza MFA?
A1. No. El password manager ayuda a crear y guardar contraseñas únicas, pero MFA añade otra capa de verificación. Para cuentas críticas como email admin, dominio, hosting, tienda online, ERP o banco, conviene usar ambos cuando la plataforma lo permita.
Q2. ¿Debo guardar las contraseñas del negocio en el navegador?
A2. Puede funcionar para una persona con pocas cuentas, pero suele quedarse corto para un negocio que necesita grupos, retiro de usuarios, reporting, sharing controlado y recuperación central. Para cuentas críticas, conviene evaluar una herramienta business o un modelo de acceso por roles en cada plataforma.
Q3. ¿Qué pasa si alguien olvida la contraseña maestra?
A3. Depende del producto y de cómo se configuró. Por eso el consultor debe documentar admins, recovery plan, MFA, cuentas de emergencia y proceso de recuperación antes de migrar cuentas críticas. No conviene descubrir ese límite durante una emergencia.
Q4. ¿Cuál cuenta debe entrar primero al password manager?
A4. Empieza por las cuentas críticas: email admin, dominio, DNS, hosting, tienda online, ERP, backups y herramientas de soporte. Después sigue con marketing, diseño, proveedores y apps secundarias. Lo crítico va primero porque causa más daño si se pierde o se comparte mal.
By: Rex Iriarte
About the author: Autor editorial de tecnología y pequeños negocios, con enfoque en soporte IT práctico, seguridad operacional y documentación para clientes pequeños.
Why trust this: Guía basada en fuentes oficiales sobre MFA, administración de contraseñas, controles de acceso y protección de información para negocios.
Last updated: 2026-06-26
Disclosure: No paid placement influenced this post.
Aviso de alcance
Esta guía ofrece orientación general de seguridad operacional para negocios pequeños. No es asesoría legal, financiera ni de cumplimiento regulatorio específico. Si hay sospecha de acceso no autorizado, fraude, robo de datos, cuentas críticas comprometidas o información regulada, el cliente debe consultar a profesionales adecuados.
Referencias
- CISA, “Require Multifactor Authentication.” https://www.cisa.gov/audiences/small-and-medium-businesses/secure-your-business/require-multifactor-authentication
- NIST, “Special Publication 800-63B, Digital Identity Guidelines.” https://pages.nist.gov/800-63-4/sp800-63b.html
- Federal Trade Commission, “FTC Safeguards Rule: What Your Business Needs to Know.” https://www.ftc.gov/business-guidance/resources/ftc-safeguards-rule-what-your-business-needs-know
- National Cyber Security Centre, “Managing your passwords.” https://www.ncsc.gov.uk/collection/top-tips-for-staying-secure-online/password-managers
- Australian Signals Directorate, “Password managers.” https://www.cyber.gov.au/protect-yourself/securing-your-accounts/password-managers