La pregunta no es quién tiene acceso, es por qué lo tiene
En un cliente pequeño, los permisos crecen por accidente. Recepción termina con acceso a facturación, ventas ve archivos de contabilidad, un contratista mantiene admin en Shopify, y el dueño no sabe qué cuenta recupera el dominio. Todo funcionó “por mientras”, hasta que alguien se va, se equivoca o pierde el teléfono con MFA.
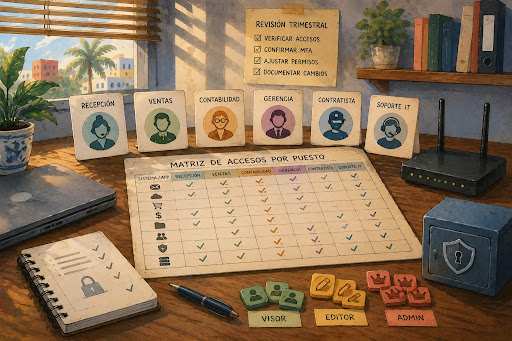
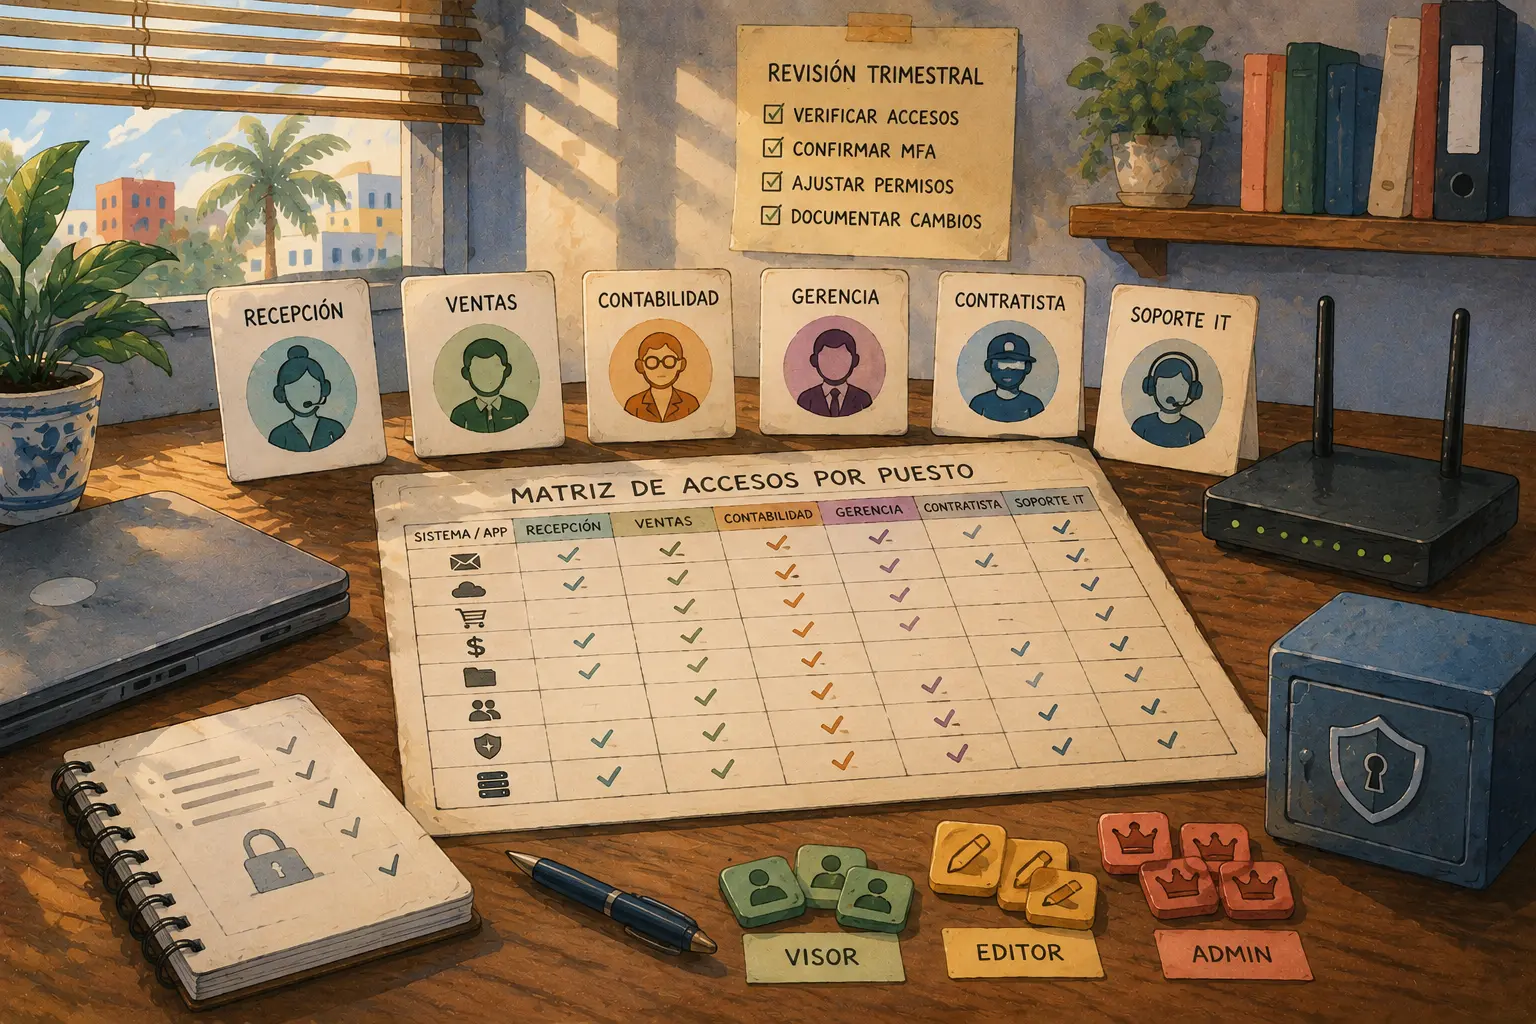
Una matriz de accesos por puesto convierte ese desorden en una tabla clara: puesto, app, nivel de permiso, razón, dueño, MFA y fecha de revisión. No es burocracia. Es una forma simple de dejar de manejar seguridad por memoria.
Ruta rápida para mapear accesos sin adivinar
- La pregunta no es quién tiene acceso, es por qué lo tiene
- Respuesta rápida para consultores IT
- Qué es una matriz de accesos por puesto
- Cómo construir la matriz sin frenar el trabajo
- Cómo revisar, limpiar y mantener la matriz
- Una matriz de accesos evita soporte por memoria
- Preguntas frecuentes
- Referencias
Categoría principal: Privacy, Security, and Scam Prevention
Respuesta rápida para consultores IT
- Mejor para: consultores IT, solo MSPs y proveedores que manejan accesos de Microsoft 365, Google Workspace, Shopify, Odoo, hosting, dominios, CRM, POS, archivos y contratistas.
- Qué cubre: cómo crear una matriz de accesos por puesto, revisar permisos existentes y mantenerla útil.
- Qué no cubre: investigación forense, asesoría legal, cumplimiento regulatorio específico ni recuperación de cuentas personales.
- Precaución principal: no quites accesos críticos sin confirmar quién usa qué, qué datos dependen de cada cuenta y cómo se recupera acceso.
- Cuándo buscar ayuda profesional: si hay sospecha de cuenta comprometida, fraude, robo de datos, disputa entre socios, acceso no autorizado o información regulada.
Qué es una matriz de accesos por puesto
Una matriz de accesos por puesto es una tabla que define qué permisos necesita cada rol del negocio. No empieza con nombres de personas. Empieza con funciones: recepción, ventas, contabilidad, gerencia, operaciones, marketing, soporte, contratista de website, agencia externa o técnico IT.
Eso importa porque las personas cambian. Los puestos permanecen. Si Ana sale de ventas y entra Luis, no deberías reconstruir permisos desde cero. Deberías mirar el puesto “Ventas” y saber qué apps necesita, qué permisos son normales y qué acceso requiere aprobación especial.
Microsoft recomienda aplicar least privilege en roles administrativos, es decir, conceder solo el acceso necesario para hacer el trabajo. Google también recomienda usar cuentas super admin solo cuando hace falta y delegar tareas con roles más limitados. La matriz baja ese principio a una hoja que un cliente pequeño sí puede entender.
Términos que debes separar
- Puesto: función de trabajo, como ventas, contabilidad o gerente de tienda.
- Usuario: persona específica asignada a un puesto.
- Aplicación crítica: sistema que afecta dinero, clientes, datos, operaciones o continuidad.
- Rol: permiso predefinido en una plataforma, como admin, editor, viewer o billing.
- Acceso temporal: permiso con fecha de salida, común para contratistas o proyectos.
- Dueño de app: persona responsable de aprobar cambios en esa plataforma.
- MFA: verificación adicional para proteger cuentas si una contraseña se filtra.
Mini escenario: recepción con más acceso del necesario
Un negocio pequeño tiene 11 empleados. Recepción agenda citas, ventas maneja leads, contabilidad factura, gerencia revisa reportes y un contratista mantiene el website. Durante dos años, cada problema se resolvió dando acceso completo “para que no moleste”.
Cuando el consultor revisa, recepción puede ver reportes financieros, ventas tiene permiso para cambiar productos en Shopify, el contratista todavía puede entrar al hosting y una cuenta vieja tiene acceso a Google Drive. Nadie estaba tratando de hacer daño. El problema fue que no había matriz. Cada excepción se volvió permanente.
Cómo construir la matriz sin frenar el trabajo
La matriz debe empezar simple. Si intentas crear una tabla perfecta para 40 apps el primer día, el cliente se cansa y el proyecto muere. Empieza con 8 a 12 sistemas críticos: email, archivos, dominio, hosting, tienda online, ERP, CRM, facturación, banco, backup, help desk y password manager.
Luego entrevista por función, no por tecnología. Pregunta: ¿qué haces cada semana?, ¿qué sistema abrirías si el internet vuelve después de una caída?, ¿qué app necesitas para cobrar?, ¿qué acceso usas solo una vez al mes?, ¿qué cuenta te prestan cuando algo no abre? Esas preguntas encuentran permisos reales.
Tabla base para empezar
| Puesto | App o sistema | Acceso necesario | Acceso prohibido | Dueño que aprueba | MFA requerido | Revisión |
|---|---|---|---|---|---|---|
| Recepción | Email y calendario | Crear citas, leer buzón compartido | Admin de usuarios | Gerencia | Sí | 90 días |
| Ventas | CRM | Crear leads, actualizar oportunidades | Exportar toda la base sin aprobación | Gerencia comercial | Sí | 90 días |
| Contabilidad | Facturación y ERP | Crear facturas, ver pagos | Cambiar dominios o hosting | Dueño o controller | Sí | 90 días |
| Marketing | Shopify o website | Editar contenido aprobado | Cambiar pagos, taxes o checkout | Dueño de tienda | Sí | 60 a 90 días |
| Contratista web | Hosting o CMS | Acceso temporal por proyecto | Acceso permanente sin revisión | Dueño y consultor IT | Sí | Al cierre del proyecto |
| Gerencia | Reportes y aprobaciones | Ver dashboards y aprobar cambios | Usar cuenta admin diaria | Dueño | Sí | 90 días |
Pasos recomendados
- Escoge sistemas críticos. No empieces con todas las apps. Empieza por las que afectan clientes, dinero, datos o acceso.
- Lista puestos, no personas. Recepción, ventas, contabilidad, operaciones, gerente, contratista y proveedor externo.
- Define tarea real. Escribe qué necesita hacer cada puesto, no solo “necesita acceso”.
- Mapea permisos actuales. Compara lo que tienen contra lo que deberían tener.
- Marca excesos. Admin completo, exportación de datos, billing, usuarios, dominios, DNS y MFA son permisos sensibles.
- Crea plan de reducción. Baja privilegios por etapas, con prueba de tareas reales.
- Documenta excepciones. Si alguien necesita más acceso, escribe razón y fecha de revisión.
- Agenda revisión. Una matriz sin revisión se vuelve decoración.
Guía rápida de decisión
- Si el puesto solo necesita ver información, no le des permisos de edición.
- Si el puesto solo necesita crear clientes o tickets, no le des permiso para exportar todo.
- Si el usuario necesita billing, separa facturación de seguridad siempre que la plataforma lo permita.
- Si un contratista necesita acceso, usa fecha de cierre y rol limitado.
- Si nadie sabe por qué un permiso existe, márcalo como pendiente de revisión, no como aprobado.
Cómo revisar, limpiar y mantener la matriz
La limpieza debe ser calmada. Si el consultor llega quitando permisos sin explicar, el cliente lo va a sentir como bloqueo. Mejor presenta la matriz como reducción de tickets: menos accesos raros, menos cuentas compartidas, mejor offboarding y menos “¿quién tiene el código?”.
No todos los permisos excesivos se quitan el mismo día. Algunos se bajan rápido, como cuentas de exempleados o contratistas sin proyecto activo. Otros requieren cuidado, como integraciones, roles de facturación, automatizaciones, dominios, hosting o cuentas admin antiguas.
Errores comunes
- Copiar permisos del empleado anterior: heredas años de excepciones sin entenderlas.
- Usar admin para trabajo diario: aumenta riesgo por phishing, error humano o sesiones abiertas.
- No separar contratistas: un proveedor externo no debe tener permisos permanentes por costumbre.
- Ignorar exportaciones: ver datos y exportar toda la base no son el mismo riesgo.
- No revisar recovery: una matriz bonita no sirve si nadie puede recuperar acceso.
- No documentar excepciones: cada “por ahora” se convierte en permiso eterno.
- No probar después de reducir: puedes romper un flujo real y perder confianza del cliente.
Alternativas según madurez del cliente
| Opción | Mejor para | Pros | Contras |
|---|---|---|---|
| Matriz manual en hoja | Cliente pequeño con pocas apps | Barata, rápida y fácil de explicar | Depende de disciplina |
| Roles por plataforma | Apps como Microsoft 365, Google Workspace, Shopify u Odoo | Mejor trazabilidad y permisos claros | Requiere configurar bien cada app |
| Password manager business | Cuentas que todavía no pueden separarse | Controla mejor credenciales compartidas | No reemplaza usuarios individuales |
| SSO o identidad centralizada | Cliente con más usuarios o apps cloud | Menos accesos sueltos | Puede requerir licencias y soporte |
| Revisión por tickets | Cliente con soporte recurrente | Cada cambio queda documentado | Requiere proceso consistente |
Mini-SOP de revisión trimestral
- Exportar o revisar usuarios activos por app crítica.
- Comparar cada usuario contra su puesto en la matriz.
- Confirmar MFA en cuentas sensibles.
- Identificar cuentas de exempleados, contratistas y proveedores externos.
- Revisar quién puede exportar datos.
- Revisar admins, billing, dominio, hosting y recovery.
- Bajar permisos excesivos con aprobación.
- Registrar cambios, fecha y próxima revisión.
Una matriz de accesos evita soporte por memoria
La matriz también mejora el onboarding. Cuando entra alguien nuevo, el consultor no tiene que preguntarle a tres personas “¿qué acceso le damos?”. Mira el puesto, crea usuario, asigna roles, activa MFA y documenta. Cuando alguien sale, el offboarding también es más rápido porque sabes qué sistemas revisar.
Para negocios pequeños en Puerto Rico, esto ayuda con una realidad común: dueños que resuelven desde el celular, contratistas por proyecto, cuentas creadas por WhatsApp, tiendas online, trabajo desde casa y cambios rápidos cuando hay presión. La matriz no elimina esa flexibilidad. Le pone bordes para que la flexibilidad no se convierta en riesgo.
Señales de que la matriz está funcionando
- Los nuevos usuarios reciben permisos consistentes.
- Los contratistas tienen fecha de salida.
- Las cuentas compartidas bajan poco a poco.
- El dueño sabe quién aprueba acceso a apps críticas.
- El consultor puede explicar por qué alguien tiene un permiso.
- Las revisiones trimestrales encuentran menos sorpresas.
- El offboarding toma menos tiempo y menos mensajes.
Qué no debes prometer
Una matriz no evita todos los incidentes. No detiene phishing por sí sola. No arregla una cuenta comprometida que ya estaba expuesta. No sustituye MFA, backups, logs, training, endpoint security ni una política clara. Lo que sí hace es bajar el desorden y dar una base para decisiones más seguras.
La seguridad mejora cuando el acceso tiene dueño
Una matriz de accesos por puesto no tiene que ser complicada para ser útil. Debe contestar cinco preguntas: qué puesto necesita acceso, a qué app, para qué tarea, quién lo aprueba y cuándo se revisa.
Ese nivel de claridad cambia la conversación con el cliente. Ya no es “fulano necesita acceso a todo porque siempre lo tuvo”. Es “este puesto necesita estas funciones, este permiso sobra y esta excepción se revisa en 30 días”. Para un consultor IT, esa diferencia reduce riesgo, tickets y discusiones.
Preguntas frecuentes
Q1. ¿Una matriz de accesos por puesto reemplaza una política de seguridad?
A1. No. La matriz es una herramienta práctica para definir permisos, pero debe vivir junto a MFA, offboarding, password manager, backups, logs y reglas de uso. Ayuda a que la política se vuelva operable, porque traduce permisos en puestos y tareas.
Q2. ¿Cada empleado necesita una fila separada?
A2. No al principio. Lo más útil es crear filas por puesto y luego asignar usuarios a esos puestos. Si una persona tiene funciones mixtas, puedes marcarla como excepción y documentar por qué tiene más de un conjunto de permisos.
Q3. ¿Qué apps debo incluir primero?
A3. Empieza por las que afectan clientes, dinero, datos o continuidad: Microsoft 365, Google Workspace, dominio, DNS, hosting, Shopify, Odoo, CRM, facturación, banco, backup y help desk. Las apps secundarias pueden entrar después.
Q4. ¿Con qué frecuencia se revisa la matriz?
A4. Para clientes con pocos cambios, una revisión semestral puede ser suficiente. Para negocios con contratistas, tiendas online, rotación de empleados o muchas apps cloud, una revisión cada 90 días es más segura.
By: Rex Iriarte
About the author: Autor editorial de tecnología y pequeños negocios, con enfoque en soporte IT práctico, seguridad operacional y documentación para clientes pequeños.
Why trust this: Guía basada en documentación oficial sobre roles administrativos, least privilege, MFA, control de acceso y protección de información.
Last updated: 2026-06-26
Disclosure: No paid placement influenced this post.
Aviso de alcance
Esta guía ofrece orientación general de seguridad operacional para negocios pequeños. No es asesoría legal, forense ni de cumplimiento regulatorio específico. Si hay sospecha de cuenta comprometida, fraude, acceso no autorizado, disputa formal, pérdida de datos o información regulada, el cliente debe consultar a profesionales adecuados.
Referencias
- Microsoft Learn, “Best practices for Microsoft Entra roles.” https://learn.microsoft.com/en-us/entra/identity/role-based-access-control/best-practices
- Google Workspace Admin Help, “Security best practices for administrator accounts.” https://knowledge.workspace.google.com/admin/users/security-best-practices-for-administrator-accounts
- NIST, “The NIST Cybersecurity Framework (CSF) 2.0.” https://nvlpubs.nist.gov/nistpubs/CSWP/NIST.CSWP.29.pdf
- CISA, “Require Multifactor Authentication.” https://www.cisa.gov/audiences/small-and-medium-businesses/secure-your-business/require-multifactor-authentication
- Federal Trade Commission, “Protecting Personal Information: A Guide for Business.” https://www.ftc.gov/business-guidance/resources/protecting-personal-information-guide-business