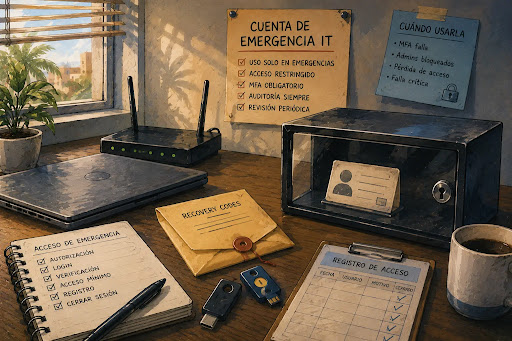
La cuenta de emergencia no es una cuenta cómoda
Una cuenta de emergencia IT, o break-glass account, existe para un momento incómodo: cuando los administradores normales no pueden entrar, el MFA falla, una política bloquea acceso o una salida mal manejada deja al cliente sin control de su plataforma. No es para “entrar más rápido” ni para compartir con todos.
Para consultores IT, esta cuenta puede salvar un cliente pequeño de un bloqueo serio. También puede convertirse en el peor riesgo si queda sin MFA, sin auditoría, con contraseña compartida o usada como admin diario. La diferencia está en diseño, documentación y disciplina.
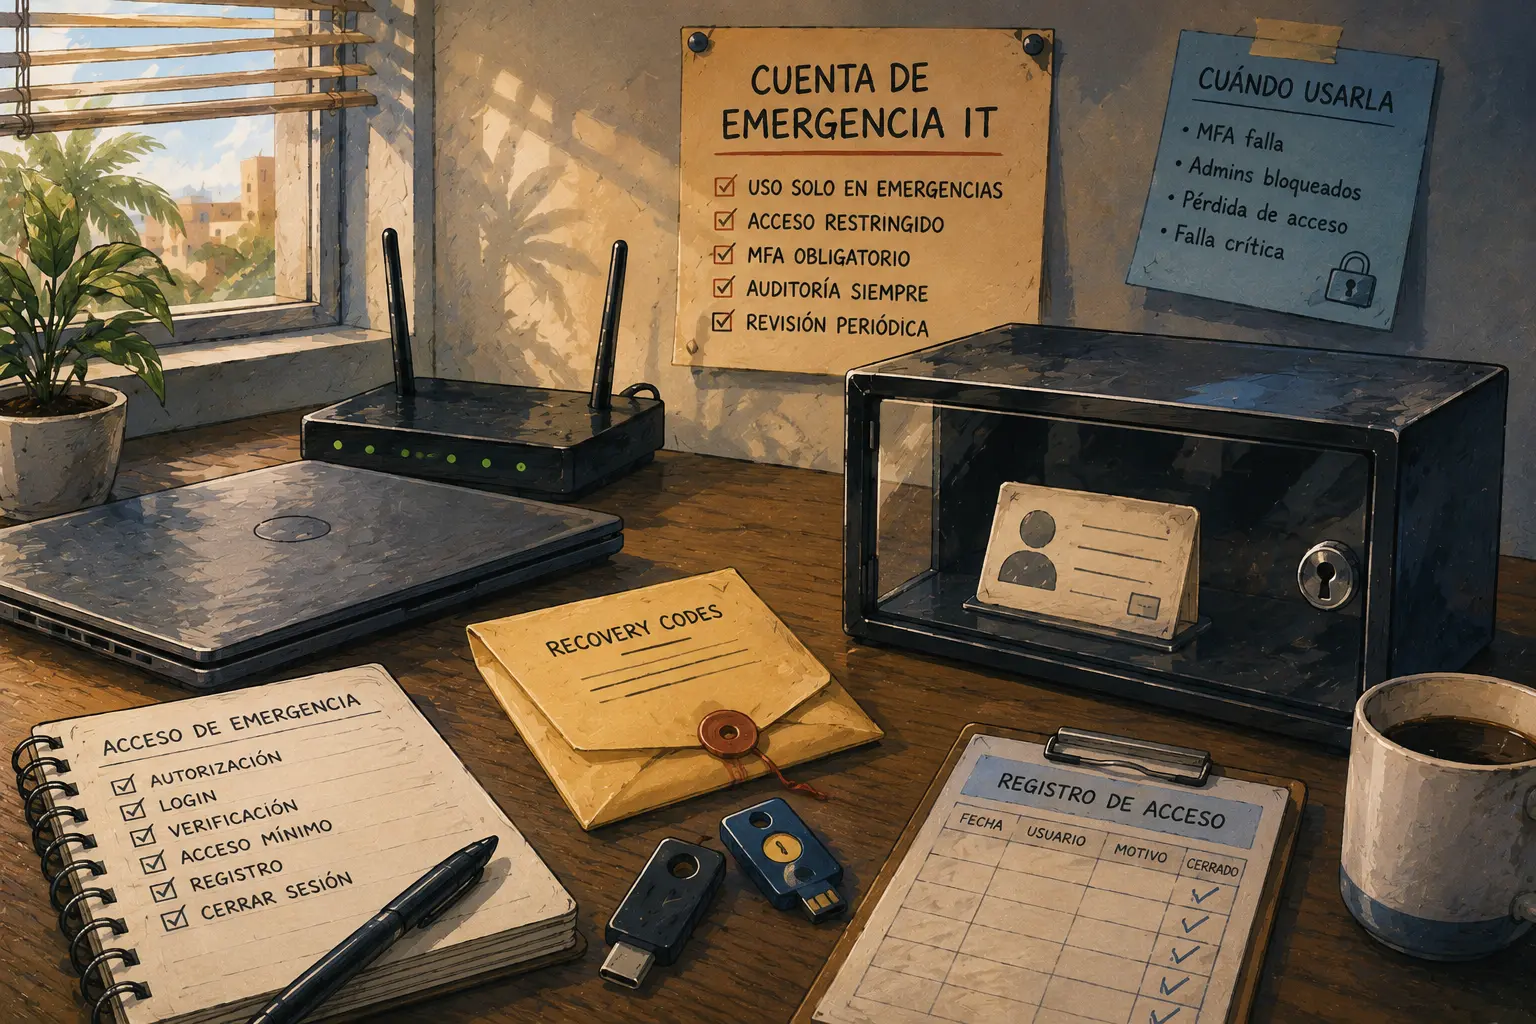
Ruta rápida para preparar acceso de emergencia sin abrir otra puerta
- La cuenta de emergencia no es una cuenta cómoda
- Respuesta rápida para consultores IT
- Qué es una cuenta de emergencia IT y cuándo se justifica
- Cómo crearla sin convertirla en otro admin compartido
- Cómo probarla, auditarla y retirarla si deja de hacer falta
- La cuenta de emergencia protege cuando casi nunca se usa
- Preguntas frecuentes
- Referencias
Categoría principal: Privacy, Security, and Scam Prevention
Respuesta rápida para consultores IT
- Mejor para: consultores IT, solo MSPs y proveedores que administran Microsoft 365, Google Workspace, dominios, hosting, Shopify, Odoo, backups o cuentas críticas de clientes pequeños.
- Qué cubre: cuándo crear una cuenta de emergencia, cómo limitar su uso, cómo protegerla y cómo documentar acceso.
- Qué no cubre: asesoría legal, investigación de empleados, recuperación forzada de cuentas personales ni bypass de controles de seguridad.
- Precaución principal: una cuenta de emergencia con uso diario, contraseña compartida o sin monitoreo deja de ser protección y se vuelve un riesgo.
- Cuándo buscar ayuda profesional: si hay sospecha de cuenta comprometida, bloqueo administrativo total, disputa entre socios, pérdida de datos, fraude, robo de credenciales o datos regulados.
Qué es una cuenta de emergencia IT y cuándo se justifica
Una cuenta de emergencia IT es una cuenta altamente privilegiada que se reserva para escenarios donde las cuentas administrativas normales no funcionan. Microsoft usa el término emergency access o break-glass para cuentas limitadas a situaciones donde no se pueden usar cuentas administrativas normales. En negocios pequeños, el concepto aplica aunque no usen infraestructura grande: siempre hay cuentas que sostienen email, dominios, pagos, archivos, tiendas y operación.
El punto no es tener “otra cuenta admin por si acaso” sin reglas. El punto es tener una salida controlada cuando el camino normal falla. Por ejemplo, si el único administrador pierde su teléfono con MFA, si una política de acceso condicional bloquea a todos, si un empleado con rol admin sale sin offboarding correcto o si una integración crítica queda sin dueño.
Para un cliente pequeño, la cuenta de emergencia debe ser rara, protegida y aburrida. Si aparece todos los días en logs, algo está mal. Si todos conocen la contraseña, algo está peor. Si nadie sabe dónde están los recovery codes, tampoco sirve.
Términos que debes separar
- Cuenta de emergencia: cuenta privilegiada reservada para recuperar acceso en escenarios excepcionales.
- Break-glass account: nombre común en ambientes cloud para una cuenta de emergencia.
- Admin diario: cuenta usada para tareas normales de administración.
- Cuenta compartida: login usado por varias personas, casi siempre mala idea para acceso crítico.
- MFA: verificación adicional además de contraseña.
- Recovery code: código de recuperación que permite acceso si falla el método normal.
- Auditoría: revisión de cuándo se usó la cuenta, desde dónde y para qué.
Mini escenario: el dueño perdió el teléfono con MFA
Un negocio de 9 empleados usa Google Workspace, dominio en un registrador externo, Shopify y una app de facturación. El dueño es el único super admin real. Pierde el celular durante un viaje de trabajo y no puede completar MFA. Nadie más tiene rol administrativo suficiente para ayudar.
El consultor puede intentar recuperación con el proveedor, pero eso toma tiempo y puede requerir prueba de dominio, billing o verificación adicional. Una cuenta de emergencia bien preparada habría reducido el susto: acceso guardado, uso restringido, recovery documentado y alertas para saber si alguien la usa.
El detalle importante es este: la cuenta de emergencia no existe para saltarse MFA por comodidad. Existe para evitar que un fallo de recuperación deje al negocio sin control.
Cómo crearla sin convertirla en otro admin compartido
Antes de crearla, decide qué plataforma realmente necesita una cuenta de emergencia. No todo sistema merece una. Email admin, dominio, DNS, hosting, backups, identidad, tienda online y ERP crítico suelen estar primero. Una app secundaria de diseño o una herramienta de notas no debería recibir el mismo tratamiento.
La cuenta debe ser cloud-only cuando la plataforma lo recomienda, no atada al correo personal de alguien ni al mismo flujo que puede bloquear a los admins normales. En Microsoft Entra, Microsoft recomienda mantener cuentas de emergencia separadas para escenarios de bloqueo. En Google, las buenas prácticas de super admin enfatizan recuperación, manejo de admins y cuidado con el proceso de cuenta administrativa. La implementación exacta cambia por plataforma, pero el principio no cambia: mínimo uso, máxima protección, recuperación documentada.
Diseño mínimo recomendado
| Elemento | Recomendación práctica | Riesgo si se ignora |
|---|---|---|
| Nombre de cuenta | No usar nombres obvios como admin123 o backupadmin |
Facilita ataques o abuso interno |
| Dueño autorizado | Dueño del negocio o contacto ejecutivo aprobado | Nadie sabe quién puede autorizar uso |
| MFA | Usar método fuerte y documentado según plataforma | Una contraseña robada puede abrir todo |
| Recovery codes | Guardados en lugar seguro, con acceso controlado | La cuenta no sirve durante emergencia |
| Uso diario | Prohibido para tareas normales | Pierde trazabilidad y aumenta exposición |
| Alertas | Avisar si se usa o si cambia configuración | Uso indebido puede pasar desapercibido |
| Revisión | Cada 90 días o después de cambios grandes | Se vuelve vieja, rota o peligrosa |
Reglas para configurarla
- Crear una cuenta separada. No uses la cuenta diaria del dueño, técnico o gerente.
- Limitar el número. Para clientes pequeños, una o dos cuentas de emergencia pueden ser suficientes, según plataforma y riesgo.
- Proteger con MFA fuerte. No dejes la cuenta con solo contraseña por comodidad.
- Guardar recuperación fuera del usuario diario. Recovery codes y métodos de recuperación deben estar documentados y protegidos.
- Activar alertas de uso. Cada login debe llamar la atención.
- Prohibir uso normal. No se usa para crear usuarios, cambiar permisos rutinarios o revisar reportes.
- Documentar autorización. Debe quedar claro quién puede aprobar su uso y en qué escenario.
- Probar sin abusar. Verifica que funciona con un proceso controlado, no entrando cada semana por costumbre.
Guía rápida de decisión
- Si hay un solo admin en Microsoft 365, Google Workspace, hosting o dominio, crea redundancia antes de que falle.
- Si el cliente usa cuentas compartidas, limpia eso antes de llamar “emergencia” a otro login compartido.
- Si el MFA depende de un solo celular, documenta recuperación y métodos alternos.
- Si la cuenta de emergencia no tiene alertas, no sabes si alguien la usó.
- Si todos pueden pedir acceso, no es emergencia. Es desorden.
Cómo probarla, auditarla y retirarla si deja de hacer falta
Una cuenta de emergencia que nunca se prueba puede fallar justo cuando hace falta. Una que se prueba demasiado se convierte en hábito. El balance razonable para muchos clientes pequeños es una revisión trimestral o semestral, dependiendo del riesgo, más una revisión después de cambios importantes en MFA, proveedor de identidad, dominio, hosting, ERP o tienda online.
La prueba debe ser simple y documentada: quién autorizó, quién entró, qué se validó, qué no se tocó y cuándo se cerró la sesión. No hace falta cambiar configuración crítica cada vez. A veces basta con validar login, confirmar MFA, revisar que alertas llegaron y cerrar.
NIST trata la autenticación y recuperación de cuentas como parte del ciclo de vida de credenciales y autenticadores. Eso importa porque una cuenta de emergencia no es un objeto estático. Cambian teléfonos, llaves de seguridad, recovery emails, empleados, proveedores y políticas. Lo que funcionó en enero puede fallar en junio.
Mini-SOP de prueba controlada
- Confirmar autorización del dueño o contacto aprobado.
- Registrar fecha, hora, plataforma y motivo de prueba.
- Entrar desde un equipo y red confiables.
- Confirmar que MFA o método fuerte funciona.
- Verificar que las alertas de login llegaron.
- No hacer cambios de producción salvo que la prueba lo requiera.
- Cerrar sesión y guardar evidencia del cierre.
- Anotar pendientes, como recovery code vencido, email viejo o método MFA débil.
Errores comunes
- Usarla como admin diario: la cuenta pierde su propósito y ensucia logs.
- Compartir contraseña por chat: convierte emergencia en exposición.
- No activar alertas: nadie nota uso indebido hasta tarde.
- Guardar recovery codes en la misma cuenta: si pierdes acceso, también pierdes recuperación.
- No cambiarla después de un incidente: si hubo exposición, se debe rotar y revisar.
- Dejarla bajo un proveedor externo sin contrato claro: el cliente puede quedar dependiente del consultor.
- Nunca probarla: una cuenta que no funciona no es plan de emergencia.
Alternativas y complementos
| Opción | Mejor para | Pros | Cons |
|---|---|---|---|
| Segundo admin nominal | Negocios con dueño y gerente confiable | Más trazabilidad que una cuenta compartida | Requiere buen offboarding |
| Cuenta de emergencia | Recuperación cuando fallan admins normales | Reduce bloqueo total | Alto riesgo si se usa mal |
| Password manager business | Controlar recovery codes y credenciales inevitables | Mejor sharing que WhatsApp | No reemplaza roles por usuario |
| Llave de seguridad física | Cuentas críticas con riesgo alto | Más resistente a phishing que SMS | Puede perderse si no hay plan |
| Proceso de recuperación del proveedor | Última salida si todo falla | Puede recuperar acceso legítimo | Puede tardar y requerir pruebas |
La cuenta de emergencia protege cuando casi nunca se usa
La cuenta de emergencia debe vivir cerca de otros procesos: offboarding, password manager, MFA, inventario de cuentas críticas y revisión de accesos. Sola, puede ser peligrosa. Bien acompañada, ayuda a que el negocio no dependa de una sola persona, un solo celular o una sola contraseña.
Para clientes pequeños en Puerto Rico, esto importa porque muchos dueños administran desde el celular, trabajan entre oficina y casa, usan contratistas por proyecto y resuelven emergencias desde hotspots o viajes. Esa realidad aumenta el riesgo de bloqueo por MFA, pérdida de equipo o falta de acceso al admin correcto. No hace falta sonar corporativo. Hace falta escribir el proceso.
Checklist de implementación para este mes
- Identificar las 5 cuentas más críticas del cliente.
- Confirmar cuántos admins reales existen en cada plataforma.
- Crear o ajustar una cuenta de emergencia solo donde tenga sentido.
- Activar MFA fuerte y recovery documentado.
- Guardar recovery codes bajo control del negocio.
- Configurar alertas de login o cambios críticos.
- Prohibir uso diario en la política de acceso.
- Probar la cuenta de forma controlada y cerrar el registro.
- Revisar el plan cada 90 días o después de cambios grandes.
Una puerta de emergencia no debe quedarse abierta
Una cuenta de emergencia IT es como una salida de emergencia en un edificio: tiene que existir, estar accesible para quien corresponde y no usarse para entrar todos los días. Si se convierte en atajo, ya no protege.
El consultor IT debe venderla como parte de control de acceso, no como truco. Menos drama, más documentación. Menos confianza ciega, más recuperación comprobada. Esa es la diferencia entre estar preparado y solo tener otra contraseña peligrosa guardada en algún sitio.
Preguntas frecuentes
Q1. ¿Una cuenta de emergencia debe tener MFA?
A1. Sí, debe protegerse con un método fuerte según la plataforma y el riesgo. La excepción no debe ser “sin MFA porque es más fácil”. La meta es que pueda usarse cuando fallan los admins normales, no que sea la puerta más débil del negocio.
Q2. ¿Cuántas cuentas de emergencia necesita un cliente pequeño?
A2. Depende de la plataforma y del riesgo. Para muchos clientes pequeños, una o dos cuentas bien protegidas para identidad, email o dominio pueden ser suficientes. Crear muchas cuentas de emergencia aumenta trabajo, confusión y superficie de ataque.
Q3. ¿Dónde se guardan los recovery codes?
A3. Deben guardarse de forma segura, separada de la cuenta diaria y bajo control del negocio. Puede ser un password manager business bien configurado, un sobre físico sellado en lugar seguro, o un proceso aprobado por el dueño. Lo importante es que no dependan de una sola persona ni de un chat.
Q4. ¿El consultor IT debe ser dueño de la cuenta de emergencia?
A4. No conviene que el consultor sea el único dueño. Puede ayudar a configurar, documentar y probar, pero el negocio debe tener control y autorización final sobre sus cuentas críticas. Si el consultor mantiene acceso, debe estar cubierto por acuerdo claro, límites y proceso de offboarding de proveedor.
By: Rex Iriarte
About the author: Autor editorial de tecnología y pequeños negocios, con enfoque en soporte IT práctico, seguridad operacional y documentación para clientes pequeños.
Why trust this: Guía basada en documentación oficial sobre cuentas de emergencia, cuentas administrativas, MFA, recuperación de acceso y protección de información.
Last updated: 2026-06-26
Disclosure: No paid placement influenced this post.
Aviso de alcance
Esta guía ofrece orientación general de seguridad operacional para negocios pequeños. No es asesoría legal, forense ni de cumplimiento regulatorio específico. Si hay bloqueo administrativo total, cuenta comprometida, fraude, disputa formal, robo de datos o información regulada, el cliente debe consultar a profesionales adecuados.
Referencias
- Microsoft Learn, “Manage emergency access accounts in Microsoft Entra ID.” https://learn.microsoft.com/en-us/entra/identity/role-based-access-control/security-emergency-access
- Google Cloud Documentation, “Super administrator account best practices.” https://docs.cloud.google.com/resource-manager/docs/super-admin-best-practices
- CISA, “Require Multifactor Authentication.” https://www.cisa.gov/audiences/small-and-medium-businesses/secure-your-business/require-multifactor-authentication
- NIST, “SP 800-63B, Digital Identity Guidelines: Authentication and Authenticator Management.” https://pages.nist.gov/800-63-4/sp800-63b.html
- Federal Trade Commission, “FTC Safeguards Rule: What Your Business Needs to Know.” https://www.ftc.gov/business-guidance/resources/ftc-safeguards-rule-what-your-business-needs-know