Offboarding IT no es solo apagar una cuenta
Cuando un empleado o contratista sale de un negocio pequeño, el error común es pensar que basta con cambiar una contraseña. En la práctica, el usuario puede tener email, archivos cloud, laptop, celular, VPN, Shopify, Odoo, CRM, cuentas compartidas, llaves API, extensiones, MFA y documentos locales.
Un buen checklist de offboarding IT evita que la salida dependa de memoria, mensajes sueltos o coraje de último minuto. Esta guía cubre pasos técnicos y de documentación. No sustituye asesoría legal, laboral ni de recursos humanos.
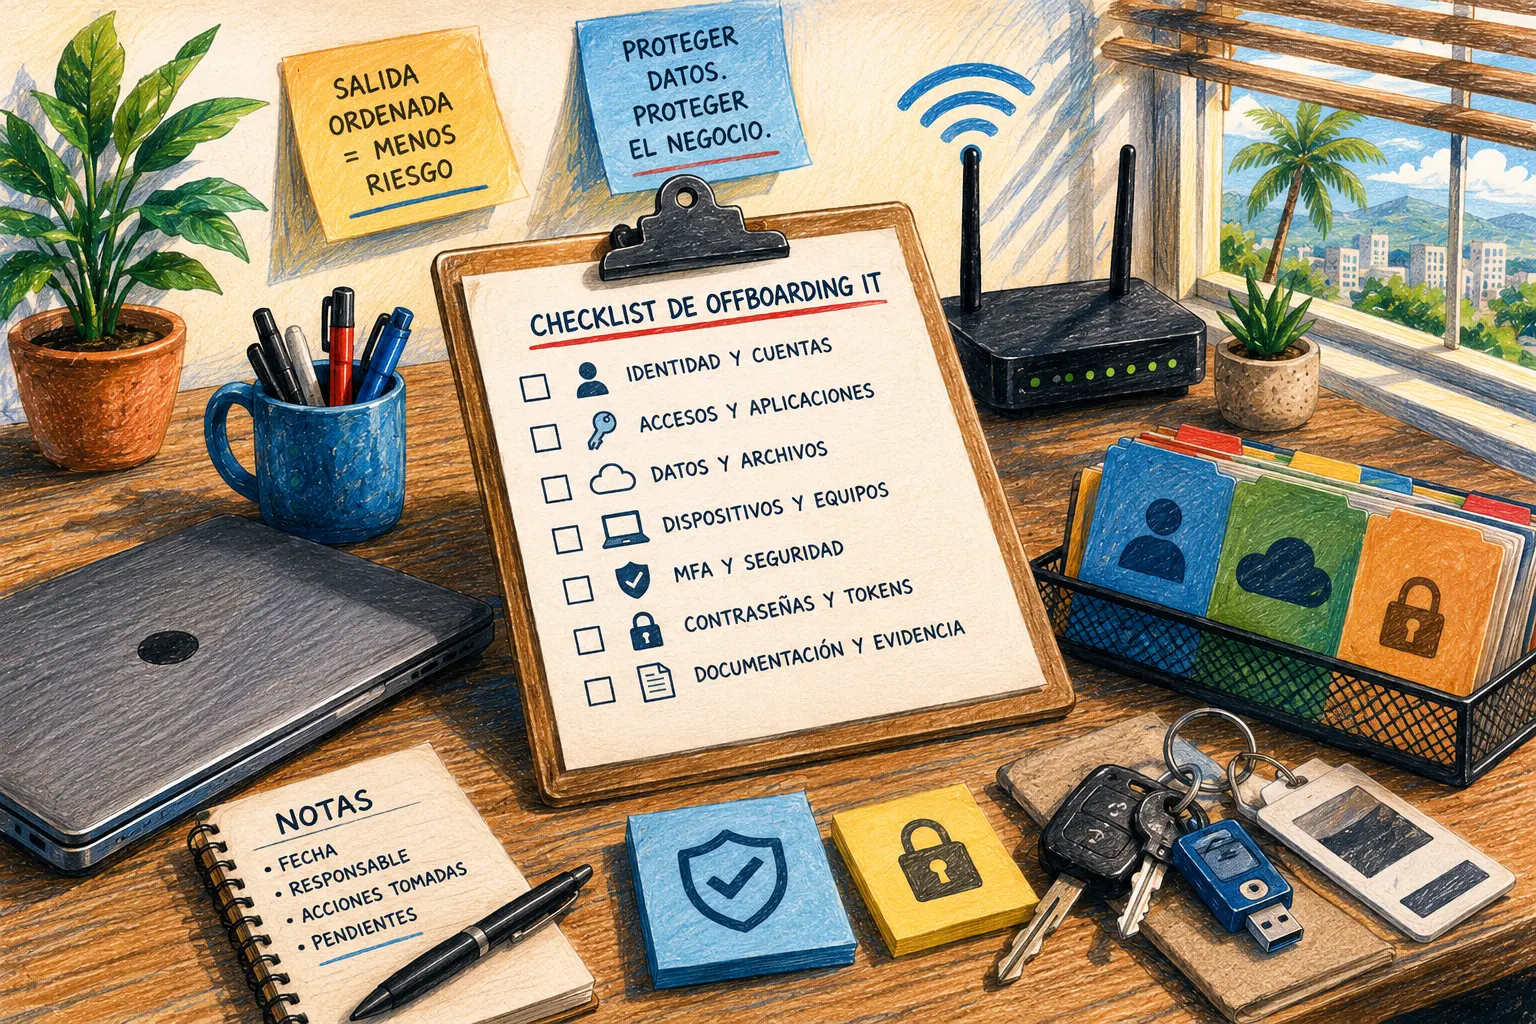
Ruta rápida para cerrar accesos sin improvisar
- Offboarding IT no es solo apagar una cuenta
- Respuesta rápida para consultores IT
- Qué debe pasar antes del último día
- El checklist del último día
- Qué revisar después de la salida
- Preguntas frecuentes
- Referencias
Categoría principal: Privacy, Security, and Scam Prevention
Respuesta rápida para consultores IT
- Mejor para: consultores IT, solo MSPs y proveedores que atienden clientes pequeños con empleados, contratistas, vendedores, freelancers o usuarios remotos.
- Qué cubre: cuentas, dispositivos, datos, MFA, accesos compartidos, evidencia, continuidad y limpieza posterior.
- Qué no cubre: decisiones disciplinarias, reclamos legales, retención de pagos, investigaciones laborales o recuperación física forzada de equipos.
- Precaución principal: no borres cuentas ni datos sin confirmar qué debe preservarse y quién autoriza la acción.
- Cuándo buscar ayuda profesional: si hay disputa laboral, sospecha de acceso indebido, datos regulados, amenaza, robo, reclamo formal o posible incumplimiento legal.
Qué debe pasar antes del último día
El offboarding seguro empieza antes de que el usuario se vaya. Si el consultor se entera después, todavía puede reducir riesgo, pero ya perdió ventaja. El objetivo previo es simple: saber qué tiene el usuario, qué datos controla, qué equipos debe devolver y qué accesos hay que cerrar.
Microsoft recomienda pasos para remover o manejar un exempleado en Microsoft 365, incluyendo bloquear acceso, conservar o transferir datos y dar acceso a otros usuarios cuando sea necesario. Google Workspace también ofrece opciones para preservar datos de exempleados, incluyendo suspensión de usuario y transferencia de datos según el caso. La idea importante no es copiar cada paso de una plataforma. Es no improvisar.
Términos que debes separar
- Suspender usuario: bloquear acceso sin borrar inmediatamente la cuenta.
- Eliminar usuario: remover la cuenta, lo que puede afectar datos, correo y recuperación si se hace demasiado pronto.
- Transferir datos: mover archivos, ownership o contenido a otro usuario autorizado.
- Revocar sesiones: cerrar acceso activo en dispositivos o navegadores donde el usuario ya estaba conectado.
- Rotar secretos: cambiar contraseñas compartidas, tokens, llaves API o credenciales que varias personas conocían.
- Preservar evidencia: guardar registro de acciones, fechas, responsables y estados.
- Reasignar propiedad: mover cuentas, activos o flujos para que no dependan del usuario que sale.
Mini escenario: el contratista que manejaba la tienda online
Un contratista ayudaba con Shopify, email marketing y cambios menores en el website. El cliente dice que “solo era freelance” y no lo incluye en el proceso de salida. Dos semanas después, descubren que el contratista tenía acceso a la tienda, una app de automatización, un Google Drive compartido y una cuenta de diseño pagada con tarjeta personal.
Ese caso no se arregla solo apagando una cuenta. Hay que revisar accesos por plataforma, rotar credenciales compartidas, confirmar quién es dueño de cada cuenta, remover permisos innecesarios y documentar qué quedó pendiente. La palabra “contratista” no reduce el riesgo técnico si la persona tenía acceso real.
El checklist del último día
El último día necesita orden. No debe depender de que el dueño recuerde todas las apps ni de que el usuario entregue voluntariamente una lista perfecta. El consultor debe trabajar desde un inventario de cuentas y equipos, aunque sea una hoja sencilla.
La secuencia recomendada es: autorización, identidad, sesiones, apps críticas, datos, dispositivos, secretos compartidos y evidencia. Si hay riesgo alto, se puede cambiar el orden para cortar acceso antes, pero siempre con autorización documentada.
Checklist operativo de offboarding IT
| Área | Acción | Quién debe autorizar | Nota práctica |
|---|---|---|---|
| Identidad principal | Suspender o bloquear usuario | Dueño, gerente o contacto autorizado | Evita borrar sin preservar datos |
| Sesiones | Revocar sesiones activas | Contacto autorizado o admin | Útil si el usuario estaba logueado en varios equipos |
| Delegar, convertir o preservar buzón | Gerencia | No pierdas mensajes pendientes de clientes | |
| Archivos cloud | Transferir ownership o revisar carpetas | Gerencia | Cuidado con archivos personales mezclados |
| Apps críticas | Remover usuario de CRM, ERP, Shopify, Odoo, help desk | Dueño de la app | Revisar roles, no solo login |
| MFA | Remover métodos del usuario saliente | Admin | Evita bloqueo de cuentas compartidas o admin |
| Equipos | Recibir laptop, cargador, dock y llaves físicas | Gerencia o IT | Registrar serial y estado |
| Contraseñas compartidas | Rotar credenciales | Dueño de cuenta | Mejor migrar a usuarios individuales |
| Automatizaciones | Revisar flujos, webhooks, tokens y API keys | Dueño del proceso | No apagues sin entender impacto |
| Evidencia | Registrar acciones y pendientes | Consultor IT | Protege al cliente y al consultor |
Pasos recomendados el mismo día
- Confirmar autorización por escrito. Puede ser email, ticket o mensaje interno del contacto aprobado.
- Suspender o bloquear la cuenta principal. Evita eliminar de inmediato si hay datos que preservar.
- Revocar sesiones activas. Cierra acceso en navegadores, móviles y equipos conectados cuando la plataforma lo permita.
- Resetear contraseña si aplica. Especialmente si necesitas conservar la cuenta para revisión o transferencia.
- Revisar email y calendario. Define si habrá delegado, autorespuesta, forwarding controlado o buzón compartido.
- Transferir archivos críticos. Mueve ownership o copia datos autorizados a la persona correcta.
- Remover acceso de apps. No olvides Shopify, Odoo, CRM, POS, help desk, email marketing, hosting, dominios y registradores.
- Rotar secretos compartidos. Contraseñas, tokens, llaves API, recovery codes y cuentas genéricas.
- Confirmar equipo físico. Laptop, cargador, dock, monitor, llaves, tokens físicos, celular o hotspot.
- Guardar registro. Fecha, hora, acción, plataforma, responsable y pendiente.
Qué no debes hacer el último día
- No eliminar cuentas sin confirmar retención o transferencia de datos.
- No usar la cuenta personal del exempleado para entrar a servicios.
- No cambiar DNS, hosting, dominios o tienda online sin entender dependencias.
- No borrar una laptop devuelta si puede necesitarse como evidencia.
- No dejar cuentas compartidas sin rotar.
- No prometer que “todo está cerrado” si no revisaste apps fuera del stack principal.
- No manejar reclamos laborales desde el rol de IT.
Qué revisar después de la salida
El offboarding no termina el último día. Algunas fugas aparecen después: una automatización deja de correr, un archivo crítico quedó bajo el usuario anterior, un cliente sigue escribiendo al email viejo, una app de diseño estaba pagada por el exempleado o un token API se queda activo.
Planifica una revisión a las 24 horas, otra a los 7 días y una última a los 30 días si el rol tocaba sistemas críticos. No todos los clientes necesitan tres rondas formales, pero ese patrón ayuda cuando el usuario manejaba ventas, finanzas, tiendas online, acceso administrativo o datos sensibles.
Revisión posterior en 3 tiempos
| Momento | Qué revisar | Resultado esperado |
|---|---|---|
| 24 horas | Cuentas bloqueadas, sesiones cerradas, email funcionando, apps críticas accesibles | Operación básica estable |
| 7 días | Archivos faltantes, flujos rotos, automatizaciones, clientes escribiendo al buzón anterior | Continuidad del trabajo |
| 30 días | Licencias, cuentas huérfanas, permisos residuales, equipos reasignados, documentación | Cierre limpio del caso |
Señales de alerta para escalar
- El usuario saliente tenía permisos de administrador.
- Se detectan logins después de la fecha de salida.
- Hay descarga masiva de archivos o cambios raros antes de salir.
- El equipo no fue devuelto o fue devuelto alterado.
- Hay datos de clientes, pagos, salud, finanzas o contratos.
- El cliente quiere revisar mensajes privados o cuentas personales.
- Se sospecha amenaza, acoso, extorsión o acceso no autorizado.
En esos casos, el consultor debe documentar y escalar. No conviene improvisar una investigación. Si el cliente necesita preservar evidencia, revisar actividad o tomar acción legal, debe involucrar personal adecuado.
Comparación de enfoques
| Enfoque | Mejor para | Pros | Contras |
|---|---|---|---|
| Suspender primero | Salidas normales con datos que preservar | Reduce acceso sin destruir contenido | Requiere seguimiento |
| Eliminar rápido | Cuentas de bajo riesgo sin datos útiles | Limpia licencias y usuarios | Puede causar pérdida de datos |
| Offboarding con MDM | Laptops del negocio y usuarios móviles | Mejor control de equipos | Requiere preparación previa |
| Revisión forense | Sospecha seria de uso indebido | Preserva evidencia mejor | Debe manejarlo personal capacitado |
| Manual informal | Cliente muy pequeño sin sistemas críticos | Rápido y barato | Fácil olvidar accesos |
El cierre correcto es una política, no una emergencia
El offboarding mejora cuando se convierte en rutina. Una hoja sencilla puede cubrir lo básico: usuario, rol, último día, cuentas, equipo, archivos, apps, aprobación, acciones y pendientes. No tiene que ser enterprise para funcionar.
En Puerto Rico, muchas oficinas pequeñas trabajan con empleados híbridos, contratistas por proyecto, laptops que se mueven entre casa y oficina, hotspots, cuentas personales usadas “por mientras” y compras rápidas de software. Ese contexto hace más importante documentar. Mientras más improvisado sea el ambiente, más útil es el checklist.
Mini-SOP para clientes pequeños
- Mantener inventario de usuarios, roles y apps críticas.
- Crear una lista de cuentas por puesto, no solo por empleado.
- Activar MFA en cuentas principales.
- Reducir cuentas compartidas y mover a usuarios individuales.
- Documentar quién aprueba suspender, transferir o borrar.
- Revisar accesos de contratistas cada 30 o 90 días.
- Confirmar laptops, cargadores, docks y celulares asignados.
- Tener un proceso separado para salidas normales y salidas de alto riesgo.
- Guardar evidencia de cada acción tomada.
- Revisar el checklist después de cada salida complicada.
Offboarding IT es control de daños antes de que haya daño
Un buen checklist de offboarding IT no hace que cada salida sea fácil. Lo que hace es evitar que una salida normal se convierta en crisis por olvido, prisa o acceso compartido.
El consultor IT debe mantener el foco: cortar accesos, preservar lo necesario, recuperar o controlar equipos, documentar evidencia y escalar lo que no sea técnico. El cliente puede manejar la conversación laboral. IT debe manejar el riesgo digital con calma y con pruebas.
Preguntas frecuentes
Q1. ¿Debo eliminar la cuenta del empleado el mismo día que sale?
A1. No siempre. Muchas veces conviene suspender o bloquear acceso primero, revocar sesiones y preservar datos antes de eliminar. Borrar demasiado rápido puede causar pérdida de email, archivos, calendarios o ownership de documentos. La decisión debe depender de la plataforma, la política del cliente y el tipo de datos.
Q2. ¿Qué apps se olvidan con más frecuencia en offboarding?
A2. Se olvidan mucho las apps fuera del email principal: Shopify, Odoo, CRM, email marketing, herramientas de diseño, registradores de dominio, hosting, help desk, extensiones, automatizaciones, API keys y cuentas pagadas con tarjeta personal. Por eso el checklist debe mirar flujos de trabajo, no solo usuarios del email.
Q3. ¿Qué hago si el usuario era contratista y usaba su propio equipo?
A3. No trates el equipo personal como si fuera propiedad del negocio. Primero revoca accesos, cambia secretos compartidos, remueve permisos y documenta qué datos del negocio pudo manejar. Para el futuro, define reglas BYOD o exige cuentas separadas, MFA y acceso limitado por rol.
Q4. ¿Cuándo una salida se debe tratar como alto riesgo?
A4. Cuando el usuario tenía acceso administrativo, datos sensibles, cuentas financieras, clientes importantes, credenciales compartidas, sistemas de tienda online, dominios, hosting o señales de conflicto. En esos casos, conviene documentar más, preservar evidencia y escalar a gerencia, legal o seguridad según aplique.
By: Rex Iriarte
About the author: Autor editorial de tecnología y pequeños negocios, con enfoque en soporte IT práctico, seguridad operacional y documentación para clientes pequeños.
Why trust this: Guía basada en fuentes oficiales sobre offboarding de usuarios, preservación de datos, control de acceso, protección de información y administración de dispositivos.
Last updated: 2026-06-25
Disclosure: No paid placement influenced this post.
Aviso de alcance
Esta guía es información general para respuesta IT y seguridad de datos. No es asesoría legal, laboral ni de recursos humanos. Si hay disputa laboral, posible robo, datos regulados, amenaza, acceso no autorizado o reclamo formal, el cliente debe consultar a un profesional adecuado.
Referencias
