El admin que nadie revisa es una puerta abierta
En muchos negocios pequeños, las cuentas admin se crean durante una emergencia y se quedan vivas por años. Un técnico viejo, un contratista, una agencia, el dueño, una cuenta compartida y un usuario “por si acaso” terminan con permisos que nadie volvió a mirar.
Auditar admins en Microsoft 365 y Google Workspace no es quitar acceso por quitarlo. Es saber quién puede crear usuarios, resetear MFA, leer o mover datos, cambiar dominios, tocar billing, alterar seguridad o bloquear a otros. Para un consultor IT, esa revisión puede evitar el próximo susto antes de que parezca incidente.
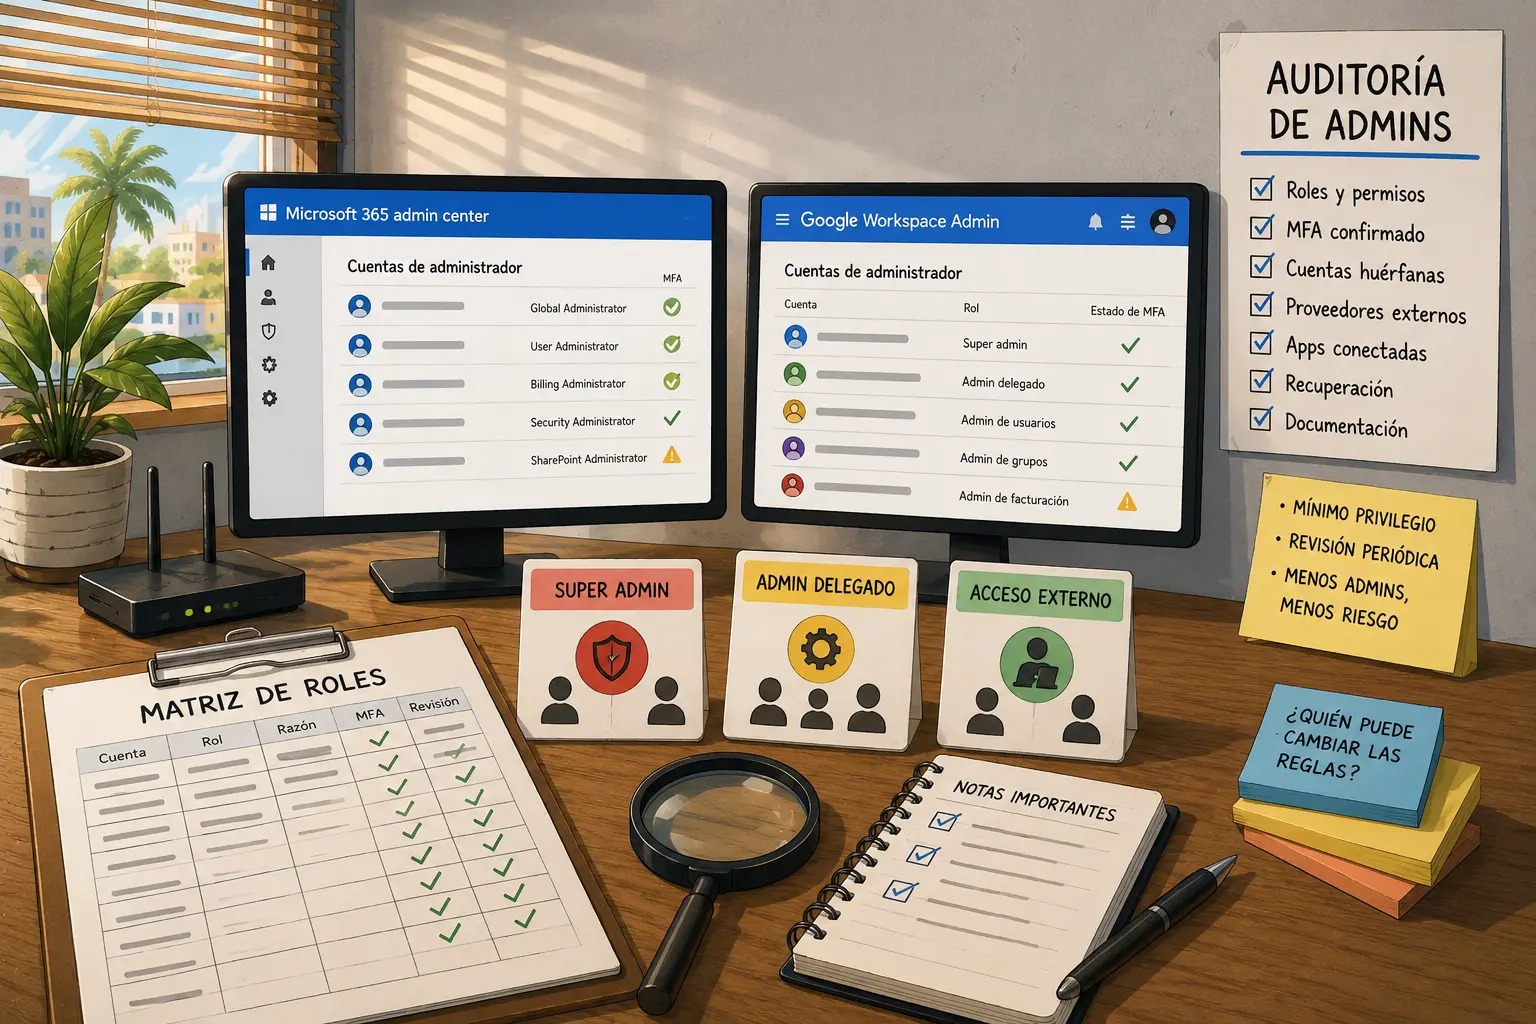
Ruta rápida para revisar admins sin romper el negocio
- El admin que nadie revisa es una puerta abierta
- Respuesta rápida para consultores IT
- Qué revisar primero en Microsoft 365 y Google Workspace
- Cómo bajar privilegios sin bloquear operación
- Qué documentar después de la auditoría
- Una auditoría de admins no es castigo, es control
- Preguntas frecuentes
- Referencias
Categoría principal: Privacy, Security, and Scam Prevention
Respuesta rápida para consultores IT
- Mejor para: consultores IT, solo MSPs y proveedores que administran Microsoft 365, Google Workspace, dominios, email, MFA, usuarios, grupos o cuentas críticas de clientes pequeños.
- Qué cubre: revisión de admins, super admins, roles privilegiados, MFA, cuentas huérfanas, proveedores externos y documentación.
- Qué no cubre: investigación forense, asesoría legal, recuperación de cuentas personales ni respuesta a incidentes activos.
- Precaución principal: no remuevas permisos admin sin confirmar dueño, dependencia, método de recuperación y plan de reversa.
- Cuándo buscar ayuda profesional: si hay sospecha de cuenta comprometida, acceso no autorizado, disputa entre socios, proveedor reteniendo control, fraude, datos regulados o pérdida de acceso administrativo.
Qué revisar primero en Microsoft 365 y Google Workspace
La auditoría debe empezar con una pregunta simple: ¿quién puede cambiar las reglas del negocio digital? No preguntes solamente quién “usa email”. Pregunta quién puede crear usuarios, borrar usuarios, resetear contraseñas, cambiar MFA, transferir datos, ver logs, tocar dominios, modificar seguridad o administrar billing.
En Microsoft 365, muchas de esas funciones viven alrededor de Microsoft Entra, el centro de administración de Microsoft 365, Exchange, SharePoint, Purview, Intune y roles específicos. En Google Workspace, el foco suele estar en super admins, admins delegados, unidades organizativas, grupos, 2-Step Verification, apps conectadas y control de datos.
El error común es mirar solo la cuenta del dueño. Una cuenta admin vieja de un proveedor puede ser más peligrosa porque nadie la recuerda. Una cuenta de servicio puede tener permisos excesivos. Un usuario de contabilidad puede tener más acceso del necesario porque alguien lo puso como admin durante una migración. Ese es el tipo de cosa que una auditoría encuentra.
Términos que debes separar
- Global Administrator: rol de Microsoft con control amplio sobre servicios y configuración.
- Super admin: cuenta de Google Workspace con control máximo del ambiente.
- Admin delegado: usuario con permisos limitados para tareas específicas.
- Rol privilegiado: rol que puede cambiar seguridad, identidad, acceso o datos críticos.
- Cuenta huérfana: cuenta que sigue activa aunque ya no tenga dueño claro.
- Proveedor externo: agencia, consultor, freelancer o técnico con acceso administrativo.
- MFA: verificación adicional que reduce riesgo si una contraseña se filtra.
Mini escenario: el admin de la agencia que nadie quitó
Un negocio pequeño contrató una agencia para ajustar email y website en 2024. La agencia pidió acceso admin “por una semana”. En 2026, el consultor nuevo revisa Google Workspace y descubre que todavía existe una cuenta de la agencia con privilegios altos. Nadie la usa a diario, pero sigue activa.
La respuesta correcta no es borrarla al instante. Primero hay que revisar si esa cuenta es dueña de archivos, integraciones, dominios, recuperación o apps conectadas. Después se crea un plan: transferir ownership si hace falta, remover permisos excesivos, cerrar sesiones, desactivar o eliminar la cuenta, y documentar el cambio. Lo peligroso no fue que la agencia ayudara. Lo peligroso fue que el acceso temporal nunca tuvo fecha de salida.
Cómo bajar privilegios sin bloquear operación
El principio de menor privilegio suena sencillo: cada persona debe tener solo el acceso que necesita para hacer su trabajo. En la práctica, cuesta porque los clientes pequeños tienen pocas personas y muchos roles mezclados. El dueño hace ventas, billing y soporte. La gerente maneja empleados y cobros. El consultor toca dominios, correo y seguridad. Si reduces permisos sin mapa, puedes bloquear tareas reales.
Por eso la auditoría debe tener fases. Primero observar. Luego clasificar. Después ajustar. Finalmente revisar. Quitar acceso debe ser el resultado de entender el flujo, no un impulso.
Checklist de auditoría inicial
| Área | Qué revisar | Señal de riesgo | Acción prudente |
|---|---|---|---|
| Admins máximos | Global admins o super admins | Más personas de las necesarias | Reducir a pocos admins justificados |
| MFA | Métodos activos y recuperación | Admin sin MFA o MFA en teléfono viejo | Corregir antes de quitar accesos |
| Proveedores | Cuentas de agencias o técnicos | Acceso sin contrato o sin fecha final | Cambiar a rol limitado o remover |
| Cuentas huérfanas | Usuarios antiguos o genéricos | Nadie sabe quién las controla | Suspender después de revisar dependencias |
| Roles delegados | Help desk, billing, user admin, security reader | Permisos más amplios que la tarea | Reasignar rol por tarea |
| Grupos y apps | Apps conectadas y permisos de terceros | Integraciones con exceso de permisos | Revisar dueño y necesidad |
| Recovery | Emails, teléfonos, códigos y cuentas de respaldo | Recuperación depende de una sola persona | Documentar alternativa segura |
Orden recomendado de trabajo
- Confirmar autorización. El dueño o contacto autorizado debe aprobar la auditoría.
- Exportar o registrar admins actuales. Guarda fecha, plataforma, usuario, rol y estado MFA.
- Clasificar por riesgo. Máximo privilegio, rol sensible, proveedor externo, cuenta huérfana o usuario normal.
- Confirmar dueño. Cada cuenta admin debe tener una persona o entidad responsable.
- Revisar MFA y recuperación. No ajustes roles críticos si no sabes cómo recuperar acceso.
- Bajar privilegios por etapas. Cambia primero cuentas obvias, luego roles delicados.
- Probar tareas reales. Crear usuario, resetear MFA, revisar billing, manejar grupo, modificar dominio, según aplique.
- Documentar cambios. Quién cambió, qué cambió, por qué y cuándo revisar otra vez.
Guía rápida de decisión
- Si un usuario necesita crear usuarios, no necesariamente necesita ser super admin o global admin.
- Si alguien solo revisa logs o alertas, considera roles de lectura o seguridad, no admin completo.
- Si un proveedor necesita acceso por proyecto, usa fecha de expiración, rol limitado y revisión al cierre.
- Si el dueño es el único admin, no lo dejes solo. Crea redundancia segura.
- Si hay una cuenta admin sin MFA, corrige MFA antes de celebrar cualquier auditoría.
Qué documentar después de la auditoría
La auditoría vale poco si termina en una conversación y no en un registro. El cliente debe poder mirar una hoja y saber quién tiene acceso alto, por qué lo tiene, cuándo se revisó y qué pasará si esa persona se va.
No hace falta convertir esto en un manual de 30 páginas. Para un cliente pequeño, una tabla bien mantenida puede ser suficiente. Lo importante es que se revise de forma recurrente. Una auditoría anual puede funcionar para clientes de bajo cambio. Para clientes con contratistas, tiendas online, rotación de empleados o cambios frecuentes, una revisión cada 90 días es más realista.
Matriz mínima de admins
| Campo | Ejemplo | Por qué importa |
|---|---|---|
| Plataforma | Microsoft 365, Google Workspace, dominio, hosting | Separa sistemas críticos |
| Cuenta | [email protected] | Identifica el acceso |
| Persona responsable | Dueño, gerente, consultor, agencia | Evita cuentas sin dueño |
| Rol actual | Super admin, Global admin, User admin | Aclara nivel de poder |
| Razón del rol | Crear usuarios, billing, seguridad, soporte | Justifica el privilegio |
| MFA confirmado | Sí, no, pendiente | Reduce riesgo básico |
| Recovery documentado | Sí, no, pendiente | Evita bloqueo total |
| Fecha de revisión | 2026-06-26 | Evita permisos eternos |
| Próxima acción | Reducir rol, mantener, remover | Convierte hallazgo en tarea |
Errores comunes
- Quitar el único admin real: puedes bloquear al cliente de su propia plataforma.
- No revisar cuentas de proveedores: muchas quedan activas después del proyecto.
- Confundir dueño con usuario técnico: el negocio debe tener control final, aunque el consultor ayude.
- Dejar super admin como cuenta diaria: aumenta exposición por phishing o error humano.
- No revisar recovery: una cuenta protegida sin recuperación puede dejar al cliente encerrado.
- Ignorar apps conectadas: un admin viejo puede haber autorizado integraciones que siguen vivas.
- No cerrar con evidencia: sin registro, la próxima auditoría empieza desde cero.
Alternativas según madurez del cliente
| Opción | Mejor para | Pros | Cons |
|---|---|---|---|
| Revisión manual trimestral | Clientes pequeños con pocas cuentas | Barata, clara y fácil de entender | Depende de disciplina |
| Roles delegados | Equipos con gerente, contabilidad y soporte | Reduce super admins | Requiere mapear tareas |
| Cuenta de emergencia | Riesgo de bloqueo administrativo | Da salida si fallan admins normales | Peligrosa si se usa a diario |
| Privileged Identity Management | Ambientes Microsoft con mayor madurez | Roles activables y control más fino | Puede requerir licencias y configuración |
| Proveedor con acceso temporal | Proyectos de migración o soporte | Limita exposición permanente | Debe tener fecha de salida real |
Una auditoría de admins no es castigo, es control
Cuando se presenta mal, una auditoría de admins suena como acusación: “¿por qué fulano tiene acceso?” Cuando se presenta bien, suena como control operacional: “vamos a confirmar que cada persona tenga el acceso correcto y que el negocio pueda recuperarse si algo falla.”
En Puerto Rico, muchos negocios pequeños trabajan con dueños móviles, contratistas por proyecto, técnicos externos, tiendas online, trabajo desde casa y decisiones rápidas por WhatsApp. Ese estilo ayuda a resolver, pero también deja permisos vivos. La auditoría no tiene que pelear con la realidad. Tiene que ponerle bordes.
Mini-SOP para revisión trimestral
- Revisar lista de global admins y super admins.
- Confirmar MFA en todas las cuentas privilegiadas.
- Identificar cuentas de exempleados, contratistas y agencias.
- Verificar que cada admin tenga razón documentada.
- Reducir roles amplios cuando exista rol limitado suficiente.
- Revisar apps conectadas por cuentas privilegiadas.
- Confirmar recovery y cuenta de emergencia.
- Guardar evidencia de cambios y pendientes.
- Programar la próxima revisión antes de cerrar el ticket.
Menos admins, menos sustos
Auditar admins no es una tarea glamorosa, pero puede evitar problemas enormes. Un negocio pequeño puede sobrevivir una laptop lenta o un printer dañao. Perder control del email, dominio, MFA o tienda online es otra historia.
El objetivo no es dejar al cliente con cero acceso ni hacer que todo dependa del consultor. El objetivo es que cada permiso tenga dueño, razón, protección y fecha de revisión. Cuando eso existe, el soporte deja de operar por memoria y empieza a operar con control.
Preguntas frecuentes
Q1. ¿Cuántos super admins o global admins debe tener un negocio pequeño?
A1. No hay un número único para todos. El punto práctico es tener pocos, bien protegidos y justificados. Un solo admin puede crear riesgo de bloqueo, pero muchos admins crean riesgo de abuso, error o phishing. Para clientes pequeños, normalmente se busca redundancia mínima, MFA fuerte y una cuenta de emergencia bien documentada si aplica.
Q2. ¿Debo quitar acceso admin a todos los proveedores externos?
A2. No necesariamente el mismo día. Primero confirma qué hacen, qué rol necesitan, qué contrato o proyecto justifica el acceso y qué pasaría si se remueve. Lo correcto suele ser limitar el rol, documentar fecha de revisión y remover acceso cuando termina el trabajo.
Q3. ¿Qué reviso primero: roles o MFA?
A3. Revisa ambos, pero corrige MFA rápido en cuentas privilegiadas. Un rol perfectamente asignado sigue siendo peligroso si la cuenta no tiene protección fuerte. Después de MFA, puedes bajar privilegios por etapas y probar que las tareas reales siguen funcionando.
Q4. ¿La auditoría de admins se debe hacer una sola vez?
A4. No. Los accesos cambian con empleados, contratistas, apps nuevas, migraciones, cambios de dominio, tiendas online y herramientas de AI. Para negocios pequeños con pocos cambios, una revisión semestral puede bastar. Para negocios con movimiento frecuente, una revisión cada 90 días es más segura.
By: Rex Iriarte
About the author: Autor editorial de tecnología y pequeños negocios, con enfoque en soporte IT práctico, seguridad operacional y documentación para clientes pequeños.
Why trust this: Guía basada en documentación oficial sobre roles administrativos, privilegios, MFA, super admins, control de acceso y protección de información.
Last updated: 2026-06-26
Disclosure: No paid placement influenced this post.
Aviso de alcance
Esta guía ofrece orientación general de seguridad operacional para negocios pequeños. No es asesoría legal, forense ni de cumplimiento regulatorio específico. Si hay sospecha de cuenta comprometida, pérdida de datos, fraude, disputa formal, proveedor reteniendo acceso o información regulada, el cliente debe consultar a profesionales adecuados.
Referencias
- Microsoft Learn, “Best practices for Microsoft Entra roles.” https://learn.microsoft.com/en-us/entra/identity/role-based-access-control/best-practices
- Microsoft Learn, “Privileged roles and permissions in Microsoft Entra ID.” https://learn.microsoft.com/en-us/entra/identity/role-based-access-control/privileged-roles-permissions
- Google Help, “Security best practices for administrator accounts.” https://support.google.com/channelservices/answer/9011373
- CISA, “Require Multifactor Authentication.” https://www.cisa.gov/audiences/small-and-medium-businesses/secure-your-business/require-multifactor-authentication
- NIST, “The NIST Cybersecurity Framework (CSF) 2.0.” https://nvlpubs.nist.gov/nistpubs/CSWP/NIST.CSWP.29.pdf